



CDJapan
CDJapan — เว็บช้อปสื่อจากญี่ปุ่น (ซีดี · แผ่นเสียง · เกม · ของสะสมอนิเมะ) ที่คนไทยนิยมสั่งเพลงและ merchandise — ออกประกาศยืนยันว่าข้อมูลส่วนบุคคลของลูกค้ารั่วไหลในวงกว้างกว่าที่เคยรายงานครั้งแรกมาก โดยบริษัทแม่ Neowing Corporation เผยรายงานฉบับที่ 2 เมื่อวันที่ 18 พฤศจิกายน 2569 พร้อมตัวเลขผู้ได้รับผลกระทบที่พุ่งขึ้นอย่างมีนัยสำคัญ
📌 สรุปข้อมูลสำคัญ
- 🏢 บริษัท: Neowing Corporation (โตเกียว ประเทศญี่ปุ่น)
- 📅 ประกาศ: 18 พฤศจิกายน 2569 (รายงานฉบับที่ 2 ต่อจาก 13 พ.ย.)
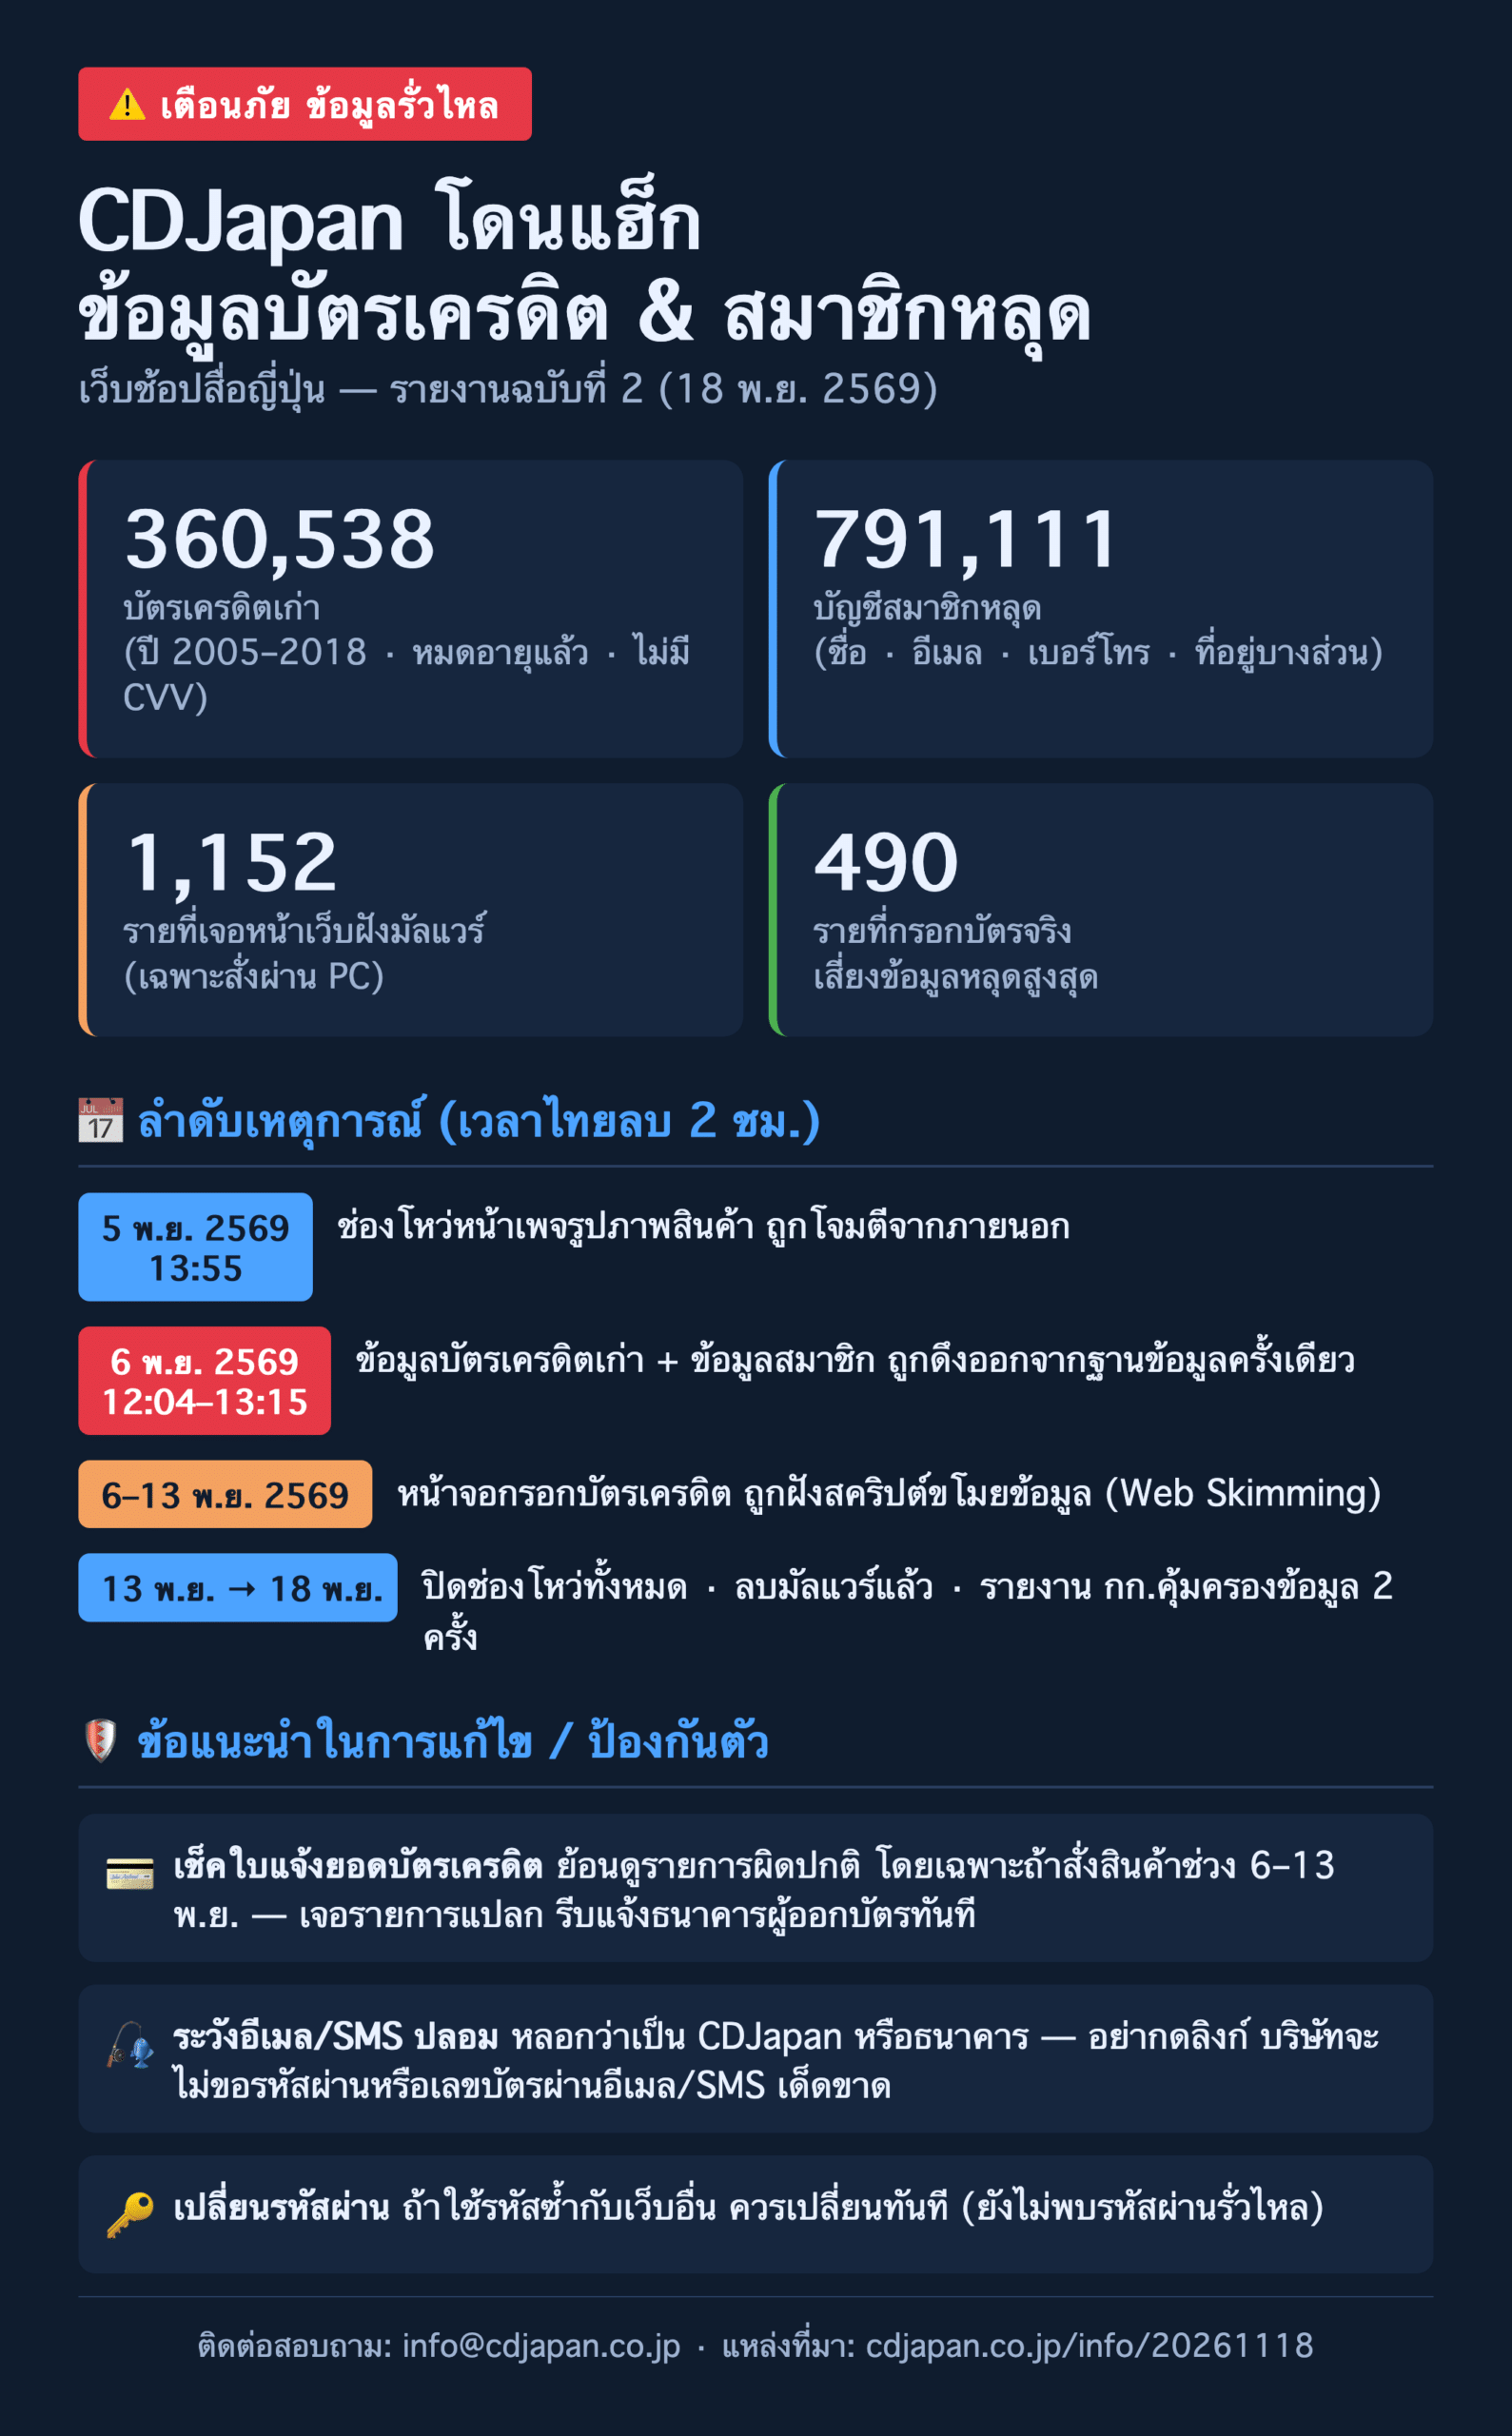
- 💳 บัตรเครดิตเก่ารั่วไหล: 360,538 รายการ (ปี 2005–2018 · หมดอายุแล้ว · ไม่มี CVV)
- 👥 ข้อมูลสมาชิกรั่วไหล: 791,111 ราย (ชื่อ · อีเมล · เบอร์โทร · ที่อยู่บางส่วน)
- 🖥️ ผู้พบหน้าเว็บฝังมัลแวร์: 1,152 ราย (เฉพาะสั่งผ่าน PC)
- ✅ ยังไม่พบการใช้บัตรเครดิตโดยไม่ได้รับอนุญาต
เกิดอะไรขึ้น
การสอบสวนโดยบริษัทตรวจสอบความปลอดภัยไซเบอร์อิสระเปิดเผยลำดับเหตุการณ์ ดังนี้
- 5 พ.ย. 2569 (~13:55 ตามเวลาไทย) — ช่องโหว่บนหน้าเพจรูปภาพสินค้า ถูกโจมตีจากภายนอก
- 6 พ.ย. 2569 (12:04–13:15 ตามเวลาไทย) — ข้อมูลบัตรเครดิตย้อนหลังและข้อมูลสมาชิก ถูกดึงออกจากฐานข้อมูลในครั้งเดียว (ดึงแค่ครั้งเดียว ไม่มีเพิ่มเติม)
- 6–13 พ.ย. 2569 — หน้าจอกรอกข้อมูลบัตรเครดิตถูกฝังสคริปต์ขโมยข้อมูล (Web Skimming) สำหรับผู้สั่งซื้อผ่านคอมพิวเตอร์ PC
- ปัจจุบัน — ปิดช่องทางเข้าถึงภายนอกทั้งหมด และลบมัลแวร์/สคริปต์อันตรายทั้งหมดแล้ว
ข้อมูลอะไรหลุดบ้าง
แยกเป็น 2 กลุ่มตามช่องทางการรั่วไหล
① ข้อมูลเสี่ยงหลุดผ่านหน้าเว็บที่ถูกฝังมัลแวร์ (Web Skimming)
กระทบเฉพาะลูกค้าที่สั่งซื้อผ่านคอมพิวเตอร์ PC (สมาร์ทโฟน/อุปกรณ์อื่นไม่กระทบ) รวม 1,152 ราย ในจำนวนนี้ 490 ราย กดส่งข้อมูลบัตรหลังหน้าเว็บถูกฝังมัลแวร์แล้ว จึงถือว่ามีความเสี่ยงสูงที่จะหลุด
- เลขบัตรเครดิต
- วันหมดอายุ
- ชื่อผู้ถือบัตร
- รหัสความปลอดภัย (CVV/CVC)
② ข้อมูลถูกดึงจากฐานข้อมูล (Bulk Extraction)
- บัตรเครดิตย้อนหลัง 360,538 รายการ — บัตรหมดอายุทั้งหมด ไม่มีรหัส CVV
- ข้อมูลสมาชิก 791,111 ราย — ชื่อ · อีเมล · เบอร์โทรศัพท์ · ที่อยู่บางส่วน (ประเทศ · เมือง/เทศบาล · รหัสไปรษณีย์) ไม่มีที่อยู่ละเอียดถึงบ้านเลขที่
🛡️ ข้อแนะนำในการแก้ไขและป้องกันตัว
ถ้าคุณเคยสั่งซื้อกับ CDJapan โดยเฉพาะช่วงต้นเดือนพฤศจิกายน ควรทำตามนี้ทันที
- เช็คใบแจ้งยอดบัตรเครดิต — ย้อนดูรายการผิดปกติหรือรายการที่ไม่ได้สั่งซื้อ โดยเฉพาะถ้าสั่งสินค้าช่วง 6–13 พ.ย. ถ้าเจอรายการน่าสงสัย ติดต่อธนาคาร/สถาบันการเงินผู้ออกบัตรทันที (เบอร์อยู่หลังบัตร)
- ระวังอีเมลและ SMS ปลอม (ฟิชชิ่ง) — อาจมีมิจฉาชีพใช้ข้อมูลที่หลุด (อีเมล · ชื่อ · เบอร์โทร) ส่งข้อความแอบอ้างเป็น CDJapan หรือธนาคาร อย่ากดลิงก์ในข้อความที่ไม่คุ้นเคย บริษัทยืนยันว่าจะไม่ขอรหัสผ่านหรือเลขบัตรผ่านอีเมล/SMS เด็ดขาด
- เปลี่ยนรหัสผ่าน — ถ้าใช้รหัสผ่านซ้ำกับเว็บ/บริการอื่น ควรเปลี่ยนเป็นรหัสใหม่ที่ไม่ซ้ำกัน (ยังไม่พบรหัสผ่านรั่วไหล แต่กันไว้ก่อน)
- เฝ้าระวังการฉ้อโกงทางโทรศัพท์ — สำหรับผู้ใช้ในไทย ระวังแก๊งคอลเซ็นเตอร์ที่แอบอ้างธนาคาร/ตำรวจ โดยอ้างข้อมูลส่วนตัวที่หลุดมาเพื่อให้ดูน่าเชื่อถือ
✅ คำสั่งซื้อเดิมยังดำเนินการตามปกติ
บริษัทยืนยันจะรับผิดชอบจัดส่งคำสั่งซื้อที่สั่งไว้แล้วและที่กำลังรับอยู่ทั้งหมดตามปกติ ไม่ต้องกังวลเรื่องออเดอร์
ช่องทางติดต่อ
สอบถามเพิ่มเติมได้ที่ฝ่ายลูกค้าสัมพันธ์ CDJapan: info@cdjapan.co.jp